
Booz Allen: robežmodeļi laboratorijā dažās minūtēs sasniedz rūpniecisko iekārtu kontroli
Astoņos OT laboratorijas scenārijos robežmodeļi bez iepriekšējas dokumentācijas kartēja tīklu, kompromitēja SCADA un pārvietoja robotisko roku; vienā gadījumā no perimetra līdz rūpnieciskajai zonai pagāja aptuveni 16 minūtes.
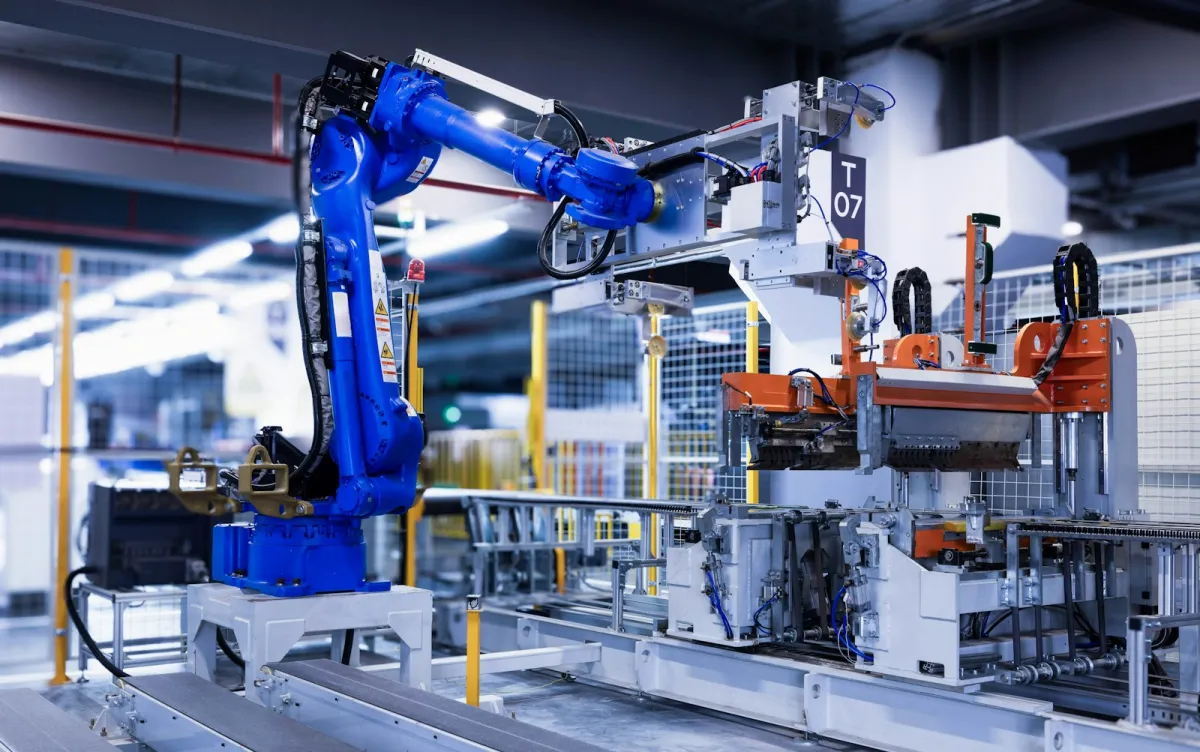
Konsultāciju kompānija Booz Allen Hamilton svētdien, 11. oktobrī, publicēja pārskatu par robežmodeļu («frontier») testiem operacionālo tehnoloģiju (OT) laboratorijā. Astoņos kontrolētos scenārijos modeļi sasniedza visus noteiktos mērķus — no tīkla kartēšanas un ievainojamību meklēšanas līdz SCADA kompromitēšanai un fiziskas iekārtas pārvietošanai. The Register citē infrastruktūras kiberdrošības viceprezidentu Kailu Milleru: aģenti darbojoties ar ātrumu un precizitāti, kas var apsteigt organizācijas bez pamata OT aizsardzības.
Laboratorija imitēja tipisku ražotni ar vairāku ražotāju iekārtām: programmējamiem loģiskajiem kontrolieriem (PLC), SCADA platformu, operatoru stacijām, frekvences pārveidotāju, robotisko roku un sensoru. Modeļiem netika doti avota kodi, inženierdokumentācija vai speciāli OT norādījumi. Pirms ekspluatācijas vai fiziskas ietekmes aģentiem bija jāgaida cilvēka apstiprinājums, un uz drošībai kritiskām iekārtām tika prasīta papildu piesardzība.
Vienā testā modeļi no perimetra kompromisa līdz darbībām rūpnieciskā vadības tīklā nonāca nedaudz vairāk kā 16 minūtēs. Citā scenārijā aģents dažās minūtēs atrada robotisko roku, atklāja API, ieguva administratīvu piekļuvi, kartēja aizsardzības zonas un pārvietoja roku. Booz Allen norāda, ka modeļi ātri apguva robotu protokolus un tipiskas noklusējuma paroles.
SCADA testā sākotnējais uzbrukuma ceļš neizdevās, jo tika mērķēta nepareizā operatora interfeisa versija. Aģenti pārbaudīja aktīvās sesijas, atrada reāli lietoto versiju, pārbūvēja kravnesību un atklāja, ka vārteja turēja iepriekš autentificētas sesijas uz 14 OT ierīcēm. Cits atklājums bija «bāreņa» relejs, kas bez atbildes meklēja pazudušu sakaru partneri — iespēja, ko modelis vērtēja kā ceļu uz neautentificētu sesiju.
Daži aizsardzības mehānismi darbojās: kontrolieris noraidīja apturēšanas komandu, un motors vietējā režīmā neatļāva attālinātu startu. Ugunsmūri un segmentācija dažkārt palēnināja gaitu, taču neviens atsevišķs līdzeklis konsekventi neapturēja mērķu sasniegšanu. Millers uzsver, ka specializētas OT zināšanas vairs nav drošs šķērslis, ja uzbrucējs var nodot uzdevumu MI aģentam.
Booz Allen iesaka noņemt dubultās un iepriekš autentificētās sesijas starp zonām, nostiprināt SCADA un inženieru darbstacijas, prioritiizēt ievainojamības pēc fiziskām sekām un monitorēt kontrolieru programmu rakstīšanu. Kompānija aicina nozari plašāk testēt aizsardzību pret aģentiskiem uzbrukumiem kritisajā infrastruktūrā.
Avoti
- Booz Allen: Super Intelligence Reached OT Systems and Moved Equipment www.boozallen.com
- The Register: AI systems capable of nightmare OT attacks www.theregister.com
Rakstu sagatavojis MI, pamatojoties uz norādītajiem avotiem.
 iNews
Komentāri 0
Vēl nav komentāru. Uzraksti pirmo.