
Krīzes vadības centrs aicina pārbaudīt attālināti vadāmu iekārtu drošību
Pēc saldēšanas iekārtu kiberuzbrukumiem Eiropā un Latvijā KVC nosūtījis ministrijām un pašvaldībām vadlīnijas ar nedēļas termiņu sistēmu apzināšanai.
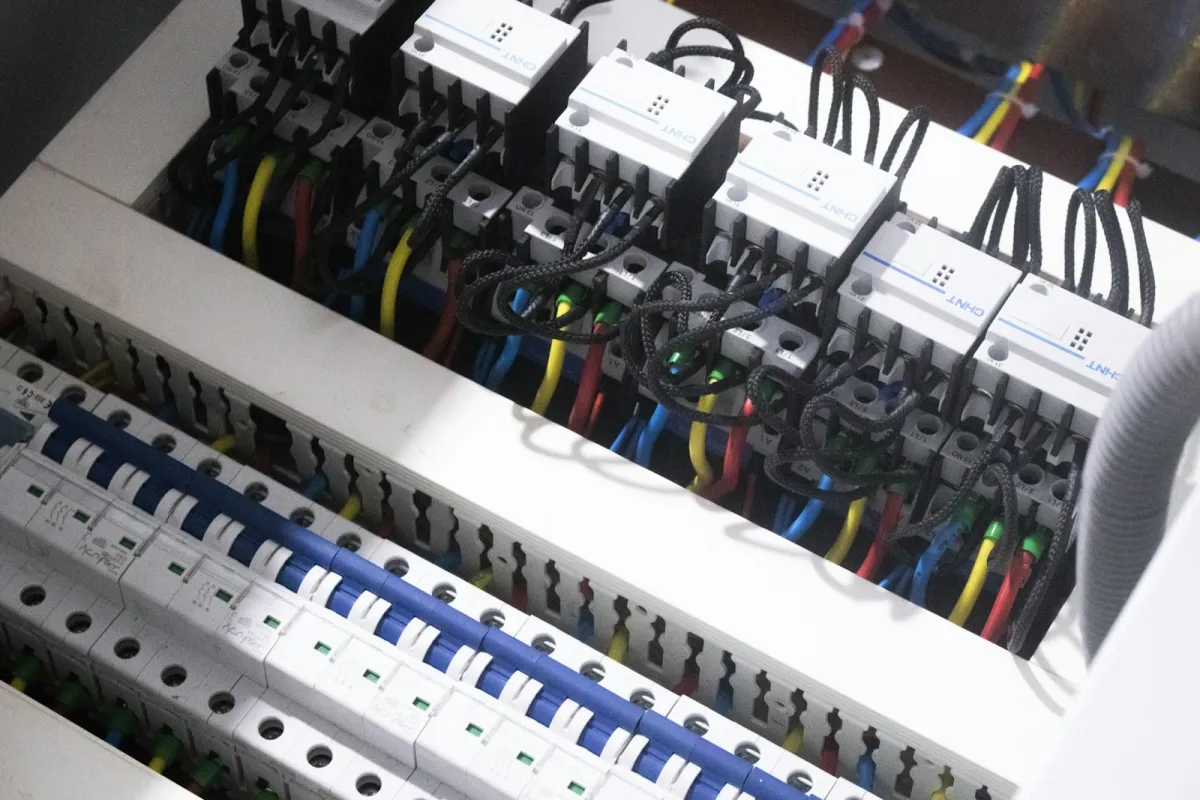
Krīzes vadības centrs (KVC) aicinājis ministrijas un pašvaldības pievērst uzmanību attālināti vadāmu iekārtu un inženiersistēmu kiberdrošībai. Aicinājums seko pēc Eiropā un Latvijā konstatētiem kiberuzbrukumiem saldēšanas iekārtām, kuru vadība ir pieejama attālināti.
Institūcijām nosūtītas vadlīnijas ar praktiskiem ieteikumiem. KVC aicina nedēļas laikā apzināt šādas iekārtas, pārbaudīt to aizsardzību un nepieciešamības gadījumā veikt drošības pasākumus. Informāciju par aicinājumu sniedza Valsts kanceleja.
Attālināti vadāmas iekārtas nodrošina siltumapgādi, ūdensapgādi un kanalizāciju, enerģētikas infrastruktūru, pārtikas un zāļu uzglabāšanu, kā arī ēku inženiersistēmas skolās, slimnīcās un citās iestādēs. Apdraudējums var ietekmēt ne tikai informācijas sistēmas, bet arī tehnoloģiskos procesus, materiālo resursu saglabāšanu un pakalpojumu nepārtrauktību.
Starp ieteikumiem ir pārbaudīt, vai vadības paneļi nav tieši pieejami no interneta, nomainīt ražotāja noklusējuma paroles, pārskatīt lietotāju tiesības un nodrošināt drošu attālinātu piekļuvi ar VPN vai citu šifrētu savienojumu, drošām parolēm un divu faktoru autentifikāciju. Industriālās vadības sistēmas ieteikts nodalīt no organizācijas kopējā datortīkla un pārskatīt atjauninājumus, uzraudzību un rīcību incidenta gadījumā.
Īpaša uzmanība jāpievērš privātajiem operatoriem, pašvaldību kapitālsabiedrībām un apkopes uzņēmumiem ar attālinātu piekļuvi. Ministrijas un pašvaldības aicinātas informēt tos par apdraudējumu. Nesankcionētas piekļuves gadījumā incidentu jāierobežo, jāsaglabā pierādījumi un nekavējoties jāziņo CERT.LV pa tālruni +371 67085888 vai caur vietni cert.lv.
CERT.LV šogad, skenējot Latvijas kibertelpu, identificējusi nedroši internetā pieejamas industriālās vadības sistēmas un palīdzējusi novērst vairāk nekā 300 ar tām saistītus drošības apdraudējumus. Vadlīnijām ir ieteikuma raksturs un tās neaizstāj normatīvās kiberdrošības prasības vai CERT.LV un nozaru uzraugu kompetenci.
Kiberuzbrukumi saldēšanas iekārtām Eiropā novēroti kopš 2026. gada oktobra. Uzbrucēji attālināti mainījuši temperatūras iestatījumus, padarot pārtiku nederīgu un liekot to iznīcināt. Par incidentiem ziņots vismaz astoņās Eiropas valstīs, tostarp Igaunijā un Somijā.
Avoti
Rakstu sagatavojis MI, pamatojoties uz norādītajiem avotiem.
Seko inews.lv Facebook Dienas laikā — jaunākās ziņas. Vakarā ap 19:00 — dienas recepte. Sekot iNews
Komentāri 0
Vēl nav komentāru. Uzraksti pirmo.